Pentest является тестированием на возможные проникновения – метод, оценивающий безопасность компьютерной системы или сети, моделируя хакерские атаки.
Процесс имитации и последующего обнаружения основывается на опыте уже совершавшихся действий злоумышленников, а также опирается на алгоритм прогнозирования их возможных поступков, учитывая, в том числе возможности системы.
Уровень надежности и глубина анализа тестовых программ формируется шириной охвата информационной базы и профессиональным мастерством разработчиков.
Поэтому важно приглашать для пентестов опытных специалистов, имеющих за плечами успешные проекты эффективной борьбы с атаками злоумышленников. Таких, как команда компании CQR. Обнаружив уязвимость системы до потенциальных атак, они предотвратят несанкционированные доступы, и уберегут от убытков.
Особенности Pentest
Процесс тестирования заключается в том, что специалистами осуществляются попытки проникновения в систему. Хакерскими методами, а также используя свои опытные наработки и фишки.
Но обнаруженные пробои в безопасности используются не для причинения зла. Наоборот, такие ненадежные узлы программ дорабатываются, становясь уже неуязвимыми перед новыми попытками взлома. Поэтому так важна квалификация тестировщиков для надежной кибер безопасности. Их запас знаний и опыта, а также обширность базы данных по возможным способам атак.
Pentest моделирует все способы проникновения, составляя образ вашей системы с позиций хакера, находя все уязвимые места.
Но тестировщики не наносят урон программам, а указывают слабые точки, и вырабатывают решения по защите. После их работы, настоящий хакер в программу уже не проникнет. Ваши управляющие программ и базы с данными станут недоступными для взлома, а ваша компания не понесет убытки.
Алгоритм пентеста
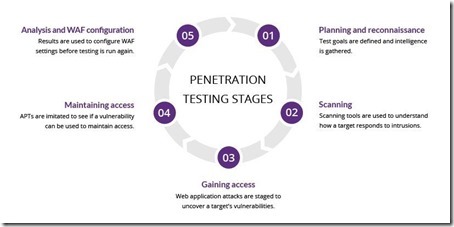
Выполняются следующие шаги:
- После подписания NDA-соглашения о неразглашении, определения плана и сроков, определяется способ теста. Объект теста может приниматься как белый, серый или черный ящик – по наличию данных о внутренней структуре. Это решает заказчик.
- Анализ по доступным источникам. Поиск адресов и имен пользователей, учетных записей, внешне доступных. Сканирование портов и доступов DNS, поддоменов, трафика, технологий.
- Определяются направления атак. Разведка OSINT по внешним источникам. Использование собственной разработанной платформы CryEye. Обработка данных.
- Анализ уязвимостей. Имитация атак с приложениями, через Wi-Fi и сеть, аппаратно, социальной инженерией, неисследованными уязвимостями.
- Анализируются риски с подготовкой рекомендаций, удаляются следы с временными файлами по учетным записям и приоритетам. Система приводится в исходное состояние.
Составляется отчет о проведенном тестировании и об уязвимостях со скриншотами. Передается список решений, которые обеспечат кибербезопасность протестированной системы.

